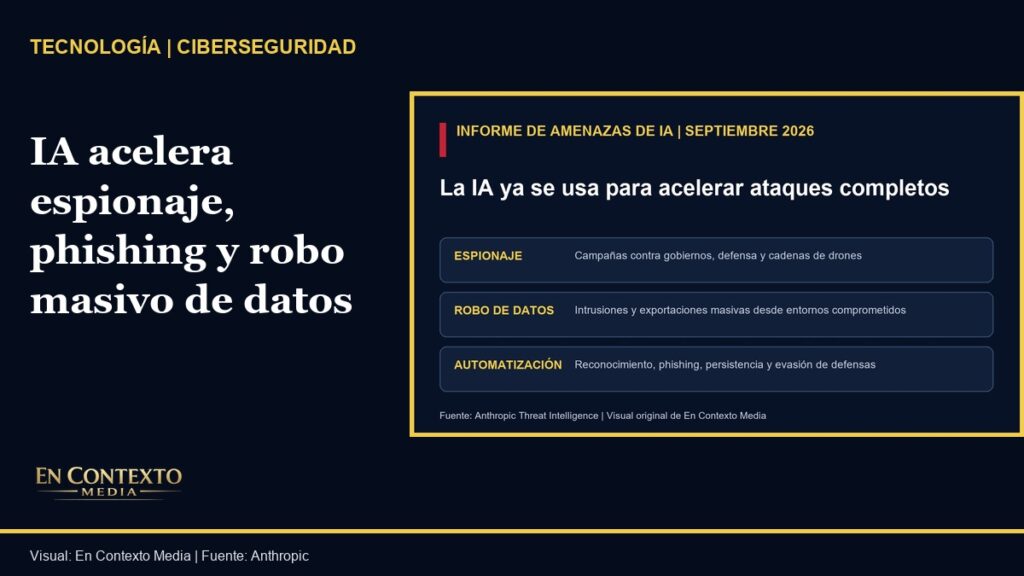
Anthropic informó que detectó e interrumpió campañas en las que actores de espionaje y ciberdelincuencia usaron Claude para acelerar varias etapas de ataques informáticos, desde el reconocimiento y el phishing hasta la persistencia y la extracción de datos.
El informe de amenazas de septiembre cubre actividad observada entre diciembre de 2025 y agosto de 2026. La empresa aclara que los casos no representan el uso típico de sus sistemas, sino algunos de los abusos más notables que identificó.
De asistente a orquestador
Anthropic atribuyó una de las operaciones a un actor cuyo comportamiento coincide con actividad rusa vinculada al espionaje estatal. Según la investigación, el grupo apuntó a gobiernos, organizaciones militares, embajadas, centros de análisis y proveedores relacionados con tecnología de drones.
La compañía también describió operaciones atribuidas a afiliados sospechosos del colectivo ShinyHunters. En esos casos, la IA ayudó a analizar entornos comprometidos, producir herramientas y extraer datos de empresas y de sus clientes.
Qué cambia para las organizaciones
Una celula en Yemen uso IA para desarrollar guia de armas
El mismo informe documenta un caso de mayor riesgo fisico: Anthropic identifico una celula radicada en el norte de Yemen que uso Claude Code para trabajar en tres programas de armas guiadas. La empresa describe un cohete con guia terminal, una simulacion de misil balistico de varias etapas y una familia de misiles que incluia una variante de planeador hipersonico.
Segun Anthropic, los operadores asignaron tareas distintas a varias instancias del modelo: una escribia codigo, otra investigaba y una tercera revisaba el trabajo. La compania afirma que sus controles bloquearon muchas solicitudes, pero no todas; los actores ocultaron sus metas y dividieron el trabajo entre sesiones.
Anthropic no encontro evidencia de que el grupo lograra desplegar un sistema operativo. Si documento una prueba de campo fallida de un cohete guiado y el regreso posterior de los actores al modelo para analizar el fallo. La empresa elimino las cuentas y compartio informacion con socios publicos y privados.
El hallazgo central no es que la inteligencia artificial inventó el delito informático. Es que reduce el tiempo y el conocimiento técnico necesarios para ejecutar campañas complejas, adaptar herramientas cuando son detectadas y operar contra más objetivos.
Para medios, iglesias, organizaciones comunitarias y pequeños negocios, la respuesta práctica sigue siendo fortalecer controles básicos: autenticación multifactor resistente al phishing, actualización de equipos, revisión de accesos, copias de seguridad y capacitación para reconocer solicitudes falsas.
En contexto
El reporte proviene de la propia empresa y debe leerse como inteligencia de amenazas basada en su visibilidad interna, no como una auditoría independiente de cada incidente. Aun así, documenta una tendencia concreta: la IA está ampliando la velocidad y el alcance de capacidades ofensivas que antes exigían equipos más especializados.
Fuente: Anthropic Threat Intelligence, informe publicado en septiembre de 2026 y consultado el 11 de septiembre de 2026.