La Agencia de Seguridad Nacional, el FBI y la Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos alertaron este martes que empresas de inteligencia artificial con sede en China están utilizando operaciones de gran escala para extraer capacidades de modelos estadounidenses avanzados.
El aviso conjunto describe una práctica conocida como distillation o destilación de modelos. La técnica también tiene usos legítimos: permite entrenar un modelo más pequeño para que reproduzca parte del desempeño de uno mayor. El riesgo aparece cuando se utiliza de forma sistemática para obtener capacidades restringidas o propietarias sin autorización.
Qué detectaron las agencias
Según la NSA, el FBI y CISA, las operaciones identificadas distribuyen solicitudes entre múltiples cuentas, proveedores de servicios, plataformas de nube e infraestructura para evitar los controles de una sola empresa. En vez de depender de una intrusión tradicional, el objetivo es consultar repetidamente modelos avanzados, recopilar sus respuestas y utilizarlas para mejorar otros sistemas.
Las agencias no presentan el problema como una disputa académica. Lo vinculan con la protección de propiedad intelectual, ventajas comerciales y capacidades que pueden tener implicaciones de seguridad nacional. La alerta fue acompañada por indicadores y recomendaciones dirigidas a desarrolladores de modelos, proveedores de nube y compañías que ofrecen acceso mediante interfaces de programación.
Quiénes deben prestar atención
Las empresas que desarrollan modelos de IA son el objetivo más evidente, pero no son las únicas. Proveedores de nube, plataformas de pago, servicios de identidad y organizaciones que integran modelos externos pueden formar parte de la ruta utilizada para distribuir la actividad.
Para compañías en Puerto Rico y negocios hispanos en Estados Unidos, la lección práctica es más amplia: un servicio de IA puede ser abusado sin que exista un solo acceso espectacular. El patrón puede aparecer como miles de consultas repartidas entre cuentas, ubicaciones y proveedores aparentemente separados.
Qué defensas recomiendan
El aviso pide observar volúmenes inusuales de consultas, similitudes entre cuentas, rotación de infraestructura y otros patrones que solo se vuelven visibles cuando distintas áreas comparten información. También recomienda fortalecer la verificación de identidad, proteger credenciales de acceso, limitar comportamientos automatizados abusivos y coordinar detección entre proveedores de modelos y nube.
Google Threat Intelligence informó por separado este martes que los actores maliciosos están pasando de simples instrucciones a flujos de trabajo autónomos. En uno de los casos descritos, la actividad avanzó desde un compromiso de nube hasta una campaña para obtener credenciales en menos de seis horas. Ese hallazgo refuerza la necesidad de detectar velocidad, coordinación y automatización, no únicamente archivos maliciosos conocidos.
Qué todavía no prueba la alerta
El comunicado no significa que todo uso de modelos estadounidenses desde China sea ilícito ni que toda destilación constituya robo. La advertencia se concentra en operaciones coordinadas que, según las agencias, buscan extraer capacidades restringidas a escala industrial.
Actualizacion del 9 de septiembre: China rechaza la acusacion
El Gobierno chino rechazo este miercoles las conclusiones de las agencias estadounidenses. Associated Press informo que Beijing califico las acusaciones como infundadas y defendio que el desarrollo de su industria de inteligencia artificial procede de su propia capacidad tecnologica. La respuesta anade la posicion china, pero no resuelve por si sola las alegaciones tecnicas detalladas por CISA, NSA y FBI.
El intercambio ocurre antes de conversaciones previstas entre los presidentes de Estados Unidos y China, donde la competencia por inteligencia artificial puede convertirse en uno de los asuntos centrales. Para empresas y desarrolladores, la consecuencia inmediata sigue siendo operativa: vigilar accesos distribuidos, proteger credenciales y compartir senales de abuso entre proveedores.
En contexto
La carrera por la inteligencia artificial ya no se limita a quién construye el modelo más poderoso. También depende de quién protege sus sistemas, detecta el abuso distribuido y comparte señales antes de que una operación crezca. Para las empresas, la respuesta responsable combina innovación con controles verificables, sin convertir la nacionalidad de usuarios legítimos en una sospecha automática.
Fuentes: NSA, FBI y CISA, 8 de septiembre de 2026; y Google Threat Intelligence, 8 de septiembre de 2026.
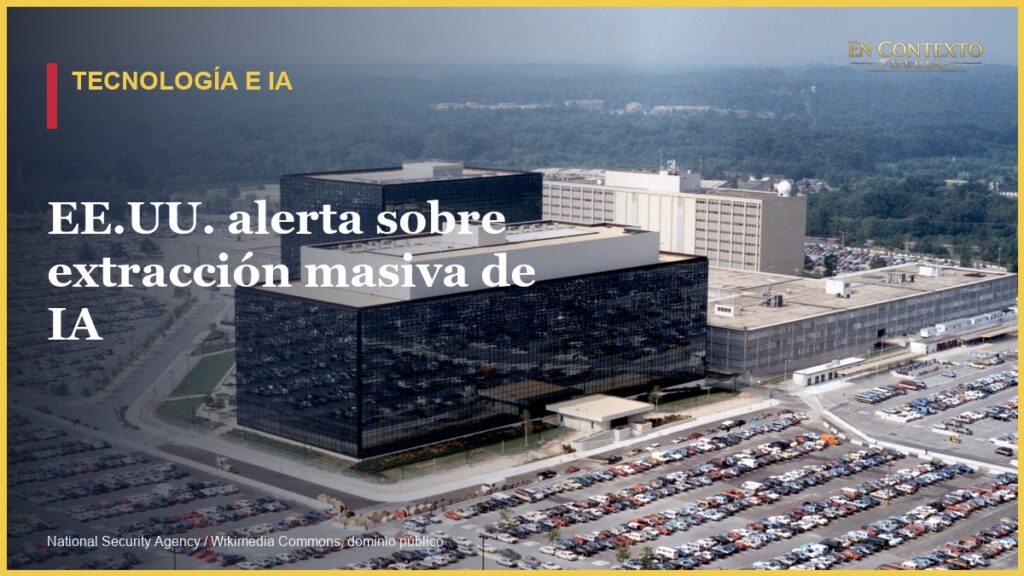
Imagen: sede de la Agencia de Seguridad Nacional en Fort Meade, Maryland, National Security Agency / Wikimedia Commons, dominio público; fotografía de archivo.