El Departamento de Justicia anunció cargos contra 14 personas por un presunto esquema que colocó trabajadores remotos vinculados a Corea del Norte en más de 70 empresas estadounidenses, mientras agentes federales incautaron cerca de 187 laptops y dispositivos en otra operación relacionada en Texas.
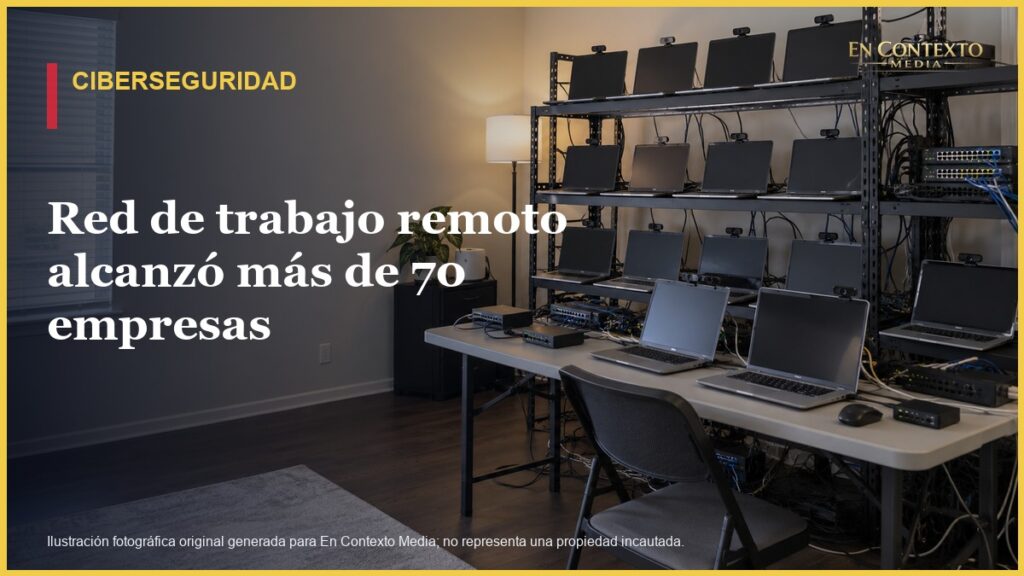
Las acciones coordinadas del martes 13 de octubre incluyeron dos arrestos, una acusación federal en Ohio y registros en más de 40 residencias de Texas identificadas o sospechosas de funcionar como «granjas de laptops».
Cómo operaba el esquema alegado
Según la acusación, trabajadores de tecnología asociados con Corea del Norte usaron identidades robadas o fabricadas, redes privadas virtuales y otros sistemas para aparentar que eran empleados estadounidenses ubicados dentro del país. Facilitadores recibían computadoras enviadas por las compañías, instalaban herramientas de acceso remoto y transferían ingresos a cuentas controladas por el régimen norcoreano.
El gobierno calcula que el esquema afectó a más de 70 empleadores y generó aproximadamente $3 millones. Las empresas operaban en salud, comunicaciones, apoyo cibernético, comercio minorista y manufactura en 17 estados y el Distrito de Columbia.
Qué incautaron los agentes
En la llamada Operación Lonestar Roundup, el FBI intervino en más de 40 residencias de Texas y ocupó aproximadamente 187 laptops y dispositivos KVM, equipos que permiten controlar computadoras a distancia. El Departamento de Justicia dijo que estos recursos eran utilizados para obtener empleo remoto y generar ingresos para entidades sancionadas de Corea del Norte.
La acusación separada en Ohio incluye delitos de conspiración para fraude electrónico, lavado de dinero y robo de identidad. Dos ciudadanos estadounidenses fueron arrestados; otros acusados permanecen fuera de custodia y dos identidades continúan selladas.
Qué deben revisar las empresas
El FBI publicó una nueva alerta para empleadores. Entre las medidas recomendadas están verificar la identidad y ubicación de candidatos remotos, examinar cambios inusuales en métodos de pago, limitar accesos iniciales, revisar conexiones remotas no autorizadas y controlar dónde se envían los equipos corporativos.
La agencia advirtió que algunos operadores ahora reclutan facilitadores estadounidenses y subcontratan partes completas del trabajo para evadir los controles de contratación.
En contexto
El riesgo no se limita a una contratación fraudulenta. Una identidad falsa puede abrir acceso a datos, código fuente y sistemas internos. Por eso, las empresas necesitan combinar verificación humana, privilegios mínimos y monitoreo técnico sin convertir la contratación remota legítima en una presunción de culpabilidad.
Las acusaciones son alegaciones. Todas las personas acusadas se presumen inocentes hasta que el gobierno pruebe su culpabilidad más allá de duda razonable.
Fuentes: Departamento de Justicia de Estados Unidos; alerta del FBI para empleadores, 13 de octubre de 2026.